Sunucularınız nerede durursa dursun, işin sürekliliği aynı soruya bağlıdır: veri nerede tutuluyor, kim erişiyor, bir parça bozulursa sistem ayağa nasıl kalkıyor? Dolu Dükkân bu katmanı sizin adınıza tasarlar, mevcut ortamdan yeni ortama taşır ve sonrasında izler.
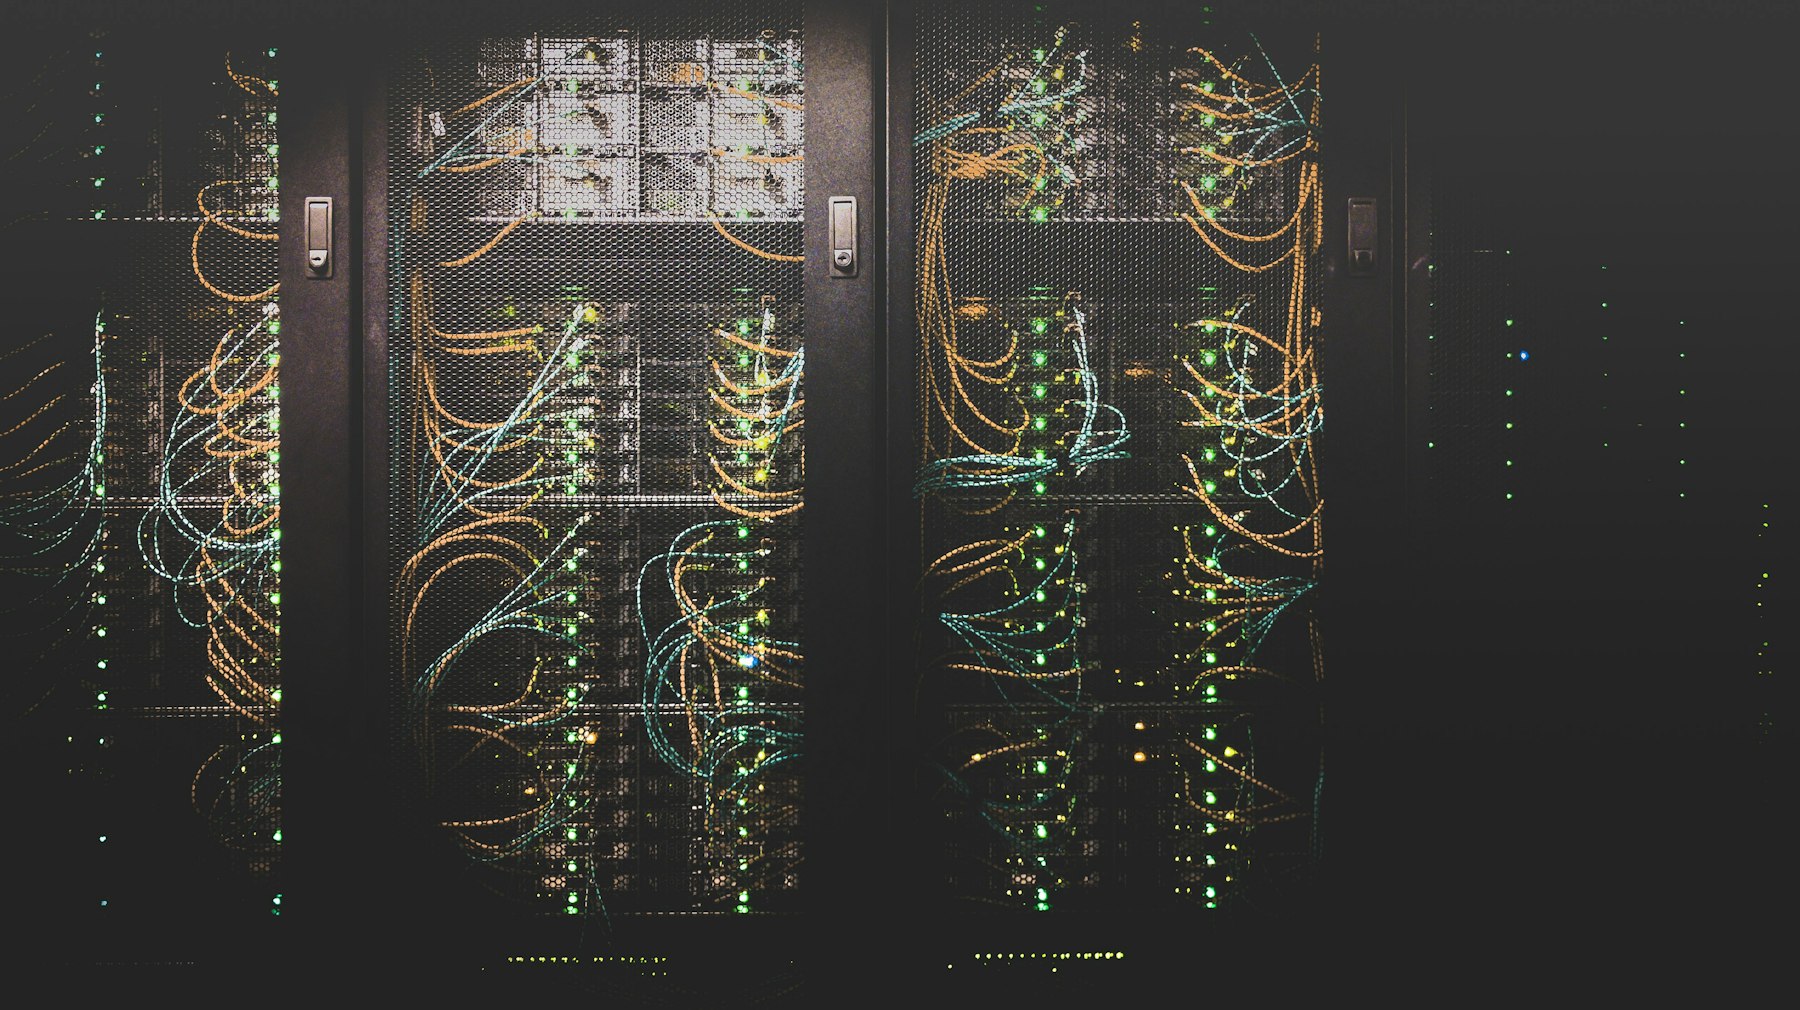
Kurumsal sunucu salonu. Görsel, hizmetin anlatımı için kullanılmıştır.
Bu hizmetin içinde ne var?
Veri merkezi ve bulut işi, tek bir ürün satmak değildir. İşletmenin posta kutusundan sanal sunucusuna, dosya paylaşımından yedek kopyasına kadar çalışan her parçanın yerini, sahibini ve yedeğini netleştiririz. Kapsam üç başlıkta toplanır.
Yerleşim. İş yükü genel bulutta mı kalacak, şirketin kendi kabininde mi duracak, yoksa ikisi birden mi çalışacak? Kararı kapasite, gecikme, yasal saklama ve bütçeye göre veririz.
Geçiş. Eski e-posta, dosya ve sunucu tek seferde kapatılmaz. Önce envanter çıkarılır, pilot grup taşınır, kesinti penceresi yazılır, sonra asıl geçiş yapılır.
İşletme. Taşıma bittikten sonra kaynak boyutu, lisans koltuğu, yedek başarısı ve erişim yetkisi aylık izlenir. Büyüyen faturayı ve kullanılmayan sunucuyu aynı listede görürüz.
Üç yerleşim modeli
Genel bulut
Sunucu, posta ve dosya, Microsoft Azure ve Microsoft 365 üzerinde çalışır. Donanım satın almazsınız; kapasite ihtiyaca göre artar veya azalır. Birden fazla bölgede kopya tutulabildiği için tek bir binanın arızası işi durdurmaz.
Özel ortam
Sunucu ve depolama sizin ofisinizde, şubenizde veya kiraladığınız kabinde durur. Gecikmenin düşük olması gereken üretim hatları, muhasebe yazılımları ve kalması zorunlu yerel veriler için uygundur. Güç, soğutma, kabin ve kablo planını bu yerleşime göre çıkarırız.
Hibrit
Kimlik ve günlük dosya bulutta, ağır veya gizli iş yükü yerelde kalır. Kullanıcı tek hesapla her iki tarafa da girer. Yedek kopya diğer tarafta durduğu için bir lokasyon devre dışı kalsa bile geri dönüş yolu hazırdır.
Veri merkezi tarafında baktığımız yerler
Özel ortam kuruyorsak odayı yalnızca “sunucu konacak bir yer” diye bırakmayız. Çalışmayan bir kabin, çoğu zaman yazılım değil; güç, ısı veya kablo yüzünden susar.
Kabin ve yerleşim. Sunucu, depolama, güvenlik duvarı ve anahtarların U yüksekliği çıkarılır. Ağır cihaz alta, kablo tarağı öne ve arkaya ayrılır. İleride eklenecek bir sunucu için boş U bırakılır.
Güç. Hat, priz grubu ve UPS birlikte hesaplanır. Tek bir prize bağlı iki kritik cihaz, o priz düşünce ikisi birden gider. Kritik ekipman ayrı hatlara dağıtılır.
Isı. Kabinin önünden soğuk hava alınır, arkadan sıcak hava atılır. Klima tek bir noktaya üflüyorsa arka sıradaki sunucu ısınır. Hava koridorunu buna göre tarif ederiz.
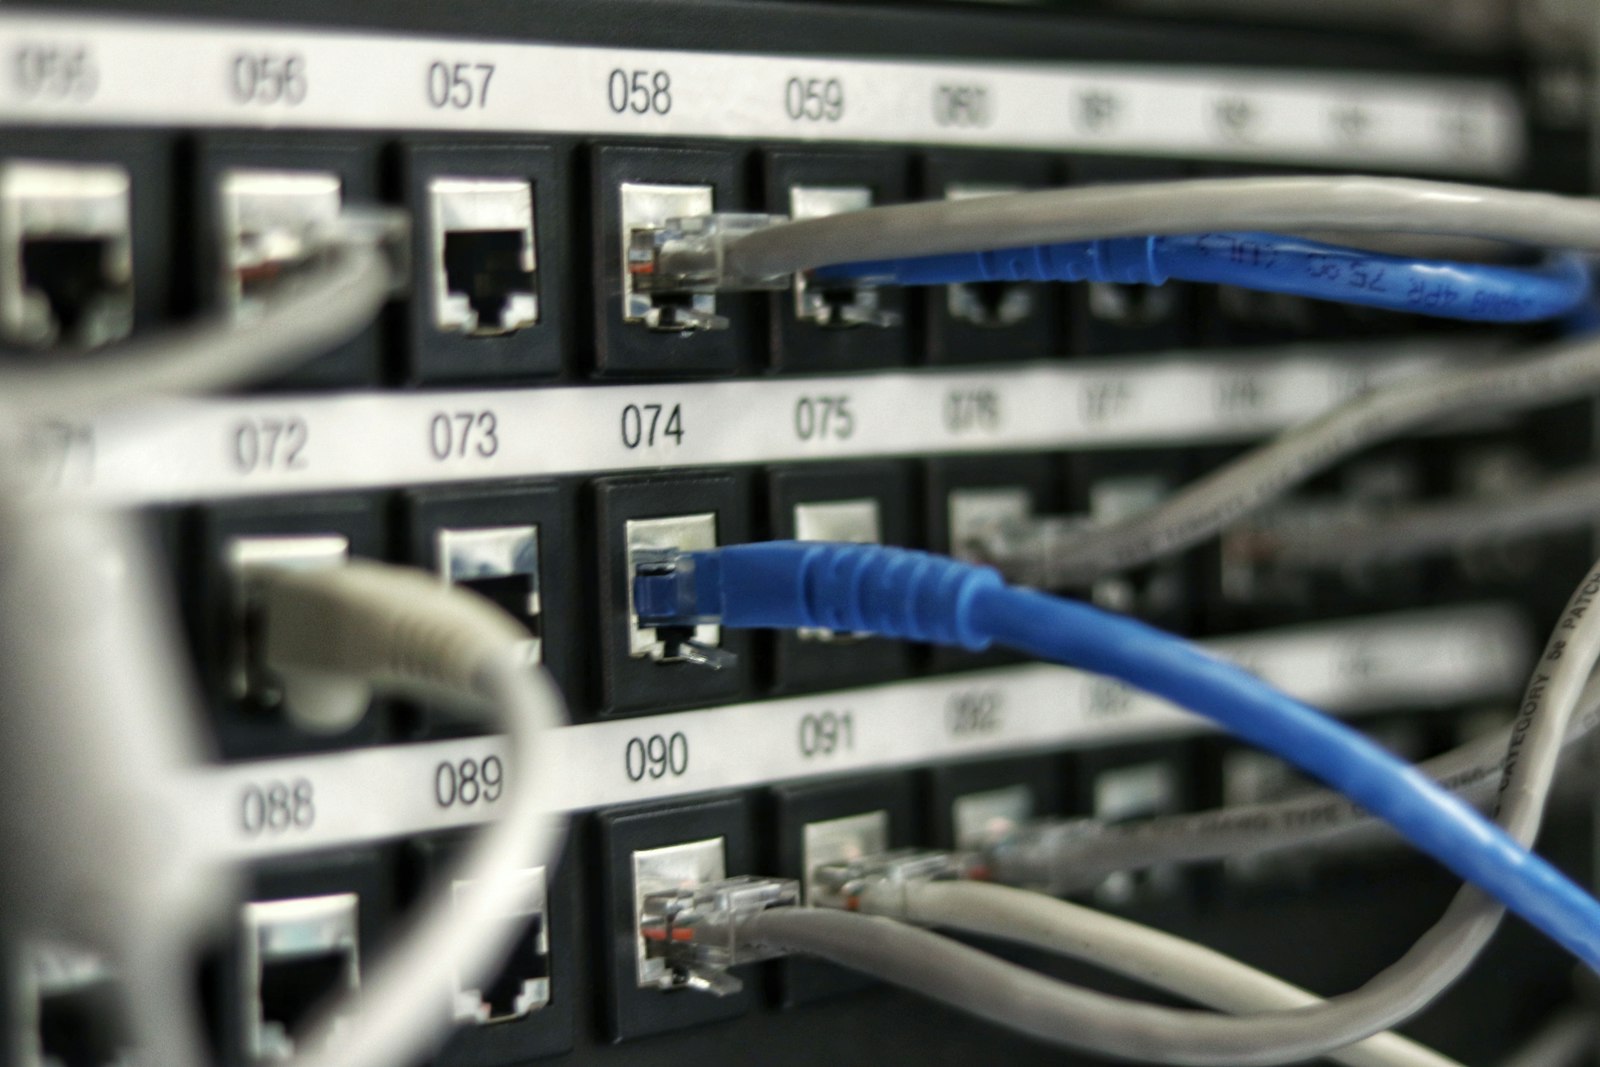
Kablo. Bakır ve fiber ayrı izler. Her uca etiket konur: kabin, port ve gittiği cihaz. Etiketsiz bir yama, arıza anında saat kaybettirir.
Erişim. Kabin kilidi, oda kapısı ve kamera kaydı kimlerin içeri girdiğini gösterir. Misafir hesabıyla sunucu konsoluna girilmez.
Portu belli bir anahtar. Yük dengeleme ve ağ ayrımı bu düzenin üzerine kurulur.
Yük dengeleme
Tek sunucuya yığılan site, e-posta geçidi veya uygulama, o sunucu dolunca herkese yavaşlar. Yük dengeleyici gelen isteği ayaktaki sunuculara paylaştırır. Bir sunucu sağlık kontrolünden geçemezse trafik ona gitmez.
Web ve uygulama kapısı için 80 ve 443 portu, iç servisler için yalnızca uygulama portu açılır.
Oturum gerektiren işlerde aynı kullanıcı, işlemi bitene kadar aynı sunucuda tutulur. Bunu gerektirmeyen işlerde her istek boş olan sunucuya gider.
Sertifika dengeleyicide sonlanırsa arkadaki sunuculara düz trafik gider ve sertifika tek yerde yenilenir. İçeride de şifre isteniyorsa sertifika arkada da durur.
Dengeleyici kendisi de tek parça olmamalıdır. Çifti düşünce bütün site susar. İkinci dengeleyici hazır bekler.
Microsoft 365 geçişi
Posta hâlâ eski sunucuda, dosyalar kişisel bilgisayarda ve takvim herkeste ayrıysa ekip aynı işi iki kez yapar. Microsoft 365 bu dağınık parçayı tek kiracıda toplar. Geçişi dört katmanda ele alırız.
Posta. Şirket içi Exchange, IMAP veya Google Workspace kutuları taşınır. Paylaşılan kutu, dağıtım grubu, takvim ve toplantı odası kaynakları tek tek eşlenir. Eski PST arşivi, boyutu ve sahibi belli olan kutulardan başlayarak içeri alınır.
Alan adı. Taşımadan önce SPF, DKIM ve DMARC yazılır. MX kaydı, pilot kutu sorunsuz çalışmadan çevrilmez. Aksi halde dışarıdan gelen posta ya düşer ya da gereksiz yere istenmeyen klasörüne gider.
Dosya ve ekip. OneDrive kişisel çalışma alanıdır. Ortak klasör SharePoint’te, ekip konuşması Teams’tedir. Masaüstündeki “ortak” klasör, sahibi ayrılınca kaybolmasın diye buraya alınır.
Kimlik ve cihaz. Hesap çok faktörlü doğrulama olmadan açık bırakılmaz. Şirket dışından gelen yönetici girişi ayrıca kısıtlanır. Telefon ve dizüstü, mümkünse Intune ile kayda alınır; kayıp cihazda posta ve dosya silinebilir.
Posta, dosya ve ekip çalışması aynı hesapta toplanır.
Lisans da bu işin parçasıdır. Kullanılmayan koltuk her ay ücret yazar. Business Basic, Standard ve Premium ile kurumsal E3 ve E5 paketlerinin farkı, ihtiyaç duyulan güvenlik ve cihaz yönetimine göre seçilir. Herkese en üst paketi vermeyiz; arşiv, gelişmiş tehdit koruması veya cihaz kaydı isteyen role uygun paket yazılır.
Microsoft Azure
Azure’da duran her sanal makine, disk, IP adresi ve yedek kopya faturaya yansır. Bu yüzden önce iş yükünü adlandırırız, sonra kaynak açarız.
Sanal makine. Windows Server ve Linux sunucular, işlemci ve bellek ihtiyacına göre boyutlanır. “İleride lazım olur” diye büyük açılan makine, boşken de ücret yazar. İlk boyutu ölçüme göre seçer, daralırsa büyütürüz.
Ağ. Sanal ağ, alt ağ ve güvenlik grubu ile sunucular birbirinden ayrılır. Veritabanı katmanı internete açık bırakılmaz. Ofisle bulut arasındaki hat, site-to-site VPN ile kurulur. Hat çok kritikse ve gecikme kabul edilmiyorsa özel bağlantı seçeneği ayrıca konuşulur.
Yedek. Azure Backup ile sanal makine ve dosya, saklama süresine göre kopyalanır. İkinci bir bölgede tutulan kopya, bölge arızasında geri dönüş yoludur. Yedeğin alındığını değil, geri döndüğünü deneriz.
İzleme. İşlemci, disk doluluğu ve yeniden başlatma Azure Monitor üzerinde eşiklere bağlanır. Eşik aşılınca mesaj ilgili kişiye gider; sabah kullanıcı fark etmeden önce bakılır.
Kimlik köprüsü. Ofisteki Active Directory ile buluttaki Entra ID, eşitlenerek tek hesapta birleşir. Kullanıcı hem yerel dosya sunucusuna hem de Microsoft 365’e aynı parolayla girer. Parola ilkesi ve hesap kilidi iki tarafta da aynı kalır.
Maliyet neden şişer, nasıl iner?
Bulut faturası genellikle yanlış bir hizmetten değil, unutulmuş kaynaklardan büyür. Her ay aynı listeye bakarız.
Kapalı görünen ama diski ve genel IP adresi duran sanal makineler.
Hiç bağlanılmayan yedek diskler ve eski anlık görüntüler.
Gündüz kullanılan, gece boş duran ve buna göre küçültülebilecek makineler.
Aylık ödemeyle duran, bir yıllık taahhütle daha düşük fiyata inebilecek sürekli iş yükleri.
İşe girmeyen ya da ayrılan kişiye ait Microsoft 365 koltuğu.
Etiketi olmayan kaynak. Etiket yoksa o sunucunun hangi şirkete, hangi işe ait olduğu fatura günü bulunamaz.
Her kaynağa ortam, sahip ve iş etiketi konur. Bütçe eşiği aşılınca uyarı düşer. Ay sonunda “neden arttı” sorusunun cevabı tek sayfalık bir dökümdür: yeni açılan, kapatılan ve boyutu değişen kalemler.
İş nasıl ilerler?
01
Envanter
Sunucu, posta kutusu, alan adı, lisans ve yedeklerin listesi çıkarılır. Eksik yedeği olan sistem işaretsiz geçilmez.
02
Mimari
Genel, özel veya hibrit yerleşim seçilir. Kabin, ağ, kimlik ve geçiş penceresi aynı planda yazılır.
03
Pilot
Küçük bir grup kutu, dosya veya sunucu önce taşınır. Posta akışı, oturum açma ve yazıcı gibi günlük işler bu grupta denenir.
04
Geçiş
Asıl taşıma, duyurulmuş pencerede yapılır. MX, VPN ve sunucu kesimi tek tek işaretlenir. Eski sistem, yeni sistem tutana kadar kapatılmaz.
05
İşletme
Yedek, kapasite, lisans ve erişim her ay kontrol edilir. Kullanılmayan kaynak kapatılır, daralan kaynak büyütülür.
Kimler için
E-postası eski sunucuda kalan ve kutuları dolan işletmeler.
Tek bir fiziksel sunucuya bağlı olan ve o sunucu düşünce işi duran ofisler.
Azure veya Microsoft 365 faturası her ay büyüyen, neyin ücret yazdığını göremeyen ekipler.
Şube ile merkez arasında dosyayı hâlâ taşınabilir diskle taşıyan yapılar.
KVKK kapsamında verinin nerede durduğunu ve kimin eriştiğini yazmak zorunda olan şirketler.
Sık sorulanlar
Geçiş günü e-posta kesilir mi?
Pilot tamamlanmadan MX kaydını çevirmeyiz. Asıl pencerede kısa bir yönlendirme olur. Eski sunucu, yeni kutuya düşen posta doğrulanana kadar kapatılmaz. Böylece yolda olan ileti kaybolmaz.
Mevcut sunucuyu atmak zorunda mıyız?
Hayır. Muhasebe veya üretim yazılımı yerelde kalabilir. Posta ve dosya buluta alınır, sunucu ile bulut arasında VPN kurulur. Buna hibrit yerleşim diyoruz.
Veri Türkiye dışında durur mu?
Microsoft 365 ve Azure’da bölge seçilir. Hangi verinin hangi bölgede duracağı, sözleşmeye ve KVKK değerlendirmesine göre yazılır. Yerelde kalması gereken kayıt, buluta taşınmaz.
Yedek almak bu işin içinde mi?
Bulut geçişinin yedeği bu sayfanın kapsamındadır. Uzun süreli saklama, felaket kurtarma tatbikatı ve Veeam düzeni için Depolama ve Yedekleme hizmetine bakın. İkisi aynı planda yürür.
Sanal sunucuyu kim kurar?
VMware ve Hyper-V konsolidasyonu Sanallaştırma sayfasındadır. Azure üzerindeki sanal makine ise bu hizmetin içindedir. İkisi de aynı envanterden beslenir.
Ağ tarafındaki güvenlik duvarı, VPN ve bölümleme için Ağ Yönetimi ve Güvenliği sayfasına geçebilirsiniz. Veri merkezi ile ağ ayrı satılır ama aynı kesinti penceresinde uygulanır.